WireGuard VPN
Bu makalede
- Çalıştırma Özellikleri
- WireGuard VPN kurulumundan sonra başlangıç
- Yeni bir kullanıcı oluşturma
- VPN sunucusuna bağlantı
- Bir VPN Sunucusunu HTTP Proxy Olarak Kullanma
- VPN Performans Kontrolü
- Wireguard UI panelinde şifre değiştirme
- Çalıştırma Özellikleri
- Video eğitim
- API kullanarak WireGuard yüklü bir sunucu sipariş etme
Bilgi
WireGuard VPN, hızlı ve güvenli bir sanal özel ağ (VPN) protokolüdür. Bağlantıyı güvenli hale getirmek için modern kriptografik protokoller ve algoritmalar kullanır; hızlı ve verimli veri transferi sağlar. WireGuard VPN; Linux, Android, iOS, macOS ve Windows dahil olmak üzere birçok platformu destekler. Mevcut ağ altyapısına entegre edilebilir.
Çalıştırma Özellikleri
| ID | Yazılım Adı | Uyumlu OS | VM | BM | VGPU | GPU | Min CPU (Çekirdekler) | Min RAM (GB) | Min HDD/SSD (GB) | Özel Alan Adı | Aktif |
|---|---|---|---|---|---|---|---|---|---|---|---|
| 13 | Wireguard | Ubuntu 24.04 | + | + | + | + | 1 | 1 | - | Hayır | SİPARİŞ VER |
WireGuard VPN kurulumundan sonra başlangıç
Sipariş ödemesi yapıldıktan sonra, sunucunun çalışmaya hazır olduğuna dair bir bildirim, kayıt sırasında belirtilen e-posta adresine gönderilecektir. Bu e-posta, VPS'in IP adresinin yanı sıra bağlantı için kullanıcı adı ve şifreyi içerecektir. Şirketimizin müşterileri ekipmanlarını sunucu kontrol paneli ve API - Invapi üzerinden yönetebilirler.
Ayrıca, sunucu kontrol panelindeki Configuration >> Tags sekmesinde veya size gönderilen e-postada bulunan kimlik bilgilerini burada da bulabilirsiniz:
- Wireguard webpanel erişim bağlantısı: webpanel etiketinde yer alır.
https://{Server_ID_from_Invapi}.hostkey.inbiçimindeki tam bağlantı, sunucu teslim edildiğinde gönderilen e-postada yer alır ve sunucunun General Information bölümündekiwgui dashboardsatırında tekrarlanır; - Login:
root; - Password: Yazılım kurulumunun ardından sunucu kullanıma hazır olduğunda e-posta adresinize gönderilir. Sunucunun
rootşifresi ile aynıdır.
Dikkat
Servis, servis kurulurken otomatik olarak ayarlanan root şifresi ile kullanılabilir. Işletim sistemindeki root şifresini değiştirmek, Wireguard UI panelindeki şifreyi değiştirmez. Paneldeki şifreyi değiştirmek için bu talimatları kullanın.
Not
Wireguard UI web paneline giriş yaparken login successful uyarısını görüyor ancak giriş yapılamıyorsa, sunucuya SSH veya HTML Console üzerinden root olarak bağlanın ve aşağıdaki komutla Docker konteynerini yeniden başlatın:
Yeni bir kullanıcı oluşturma
- Connection data bölümündeki bağlantıyı kullanarak WireGuard VPN sunucusunun kontrol panelini açın;
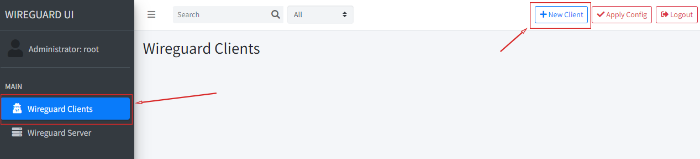
- Sol menüden Wireguard Clients seçeneğini seçin;
- Sağ üst köşedeki
New Clientbutonuna tıklayın:
Gerekli olan Name alanını doldurun. Gerekli olmadıkça diğer alanları değiştirmeyin: - IP Allocation - otomatik olarak doldurulur; - Allowed IPs - otomatik olarak doldurulur. 0.0.0.0/0, bir VPN sunucusuna bağlanırken tüm ağ kaynaklarına erişimin VPN üzerinden geçeceği anlamına gelir; - Preshared Key öğesine "-" işareti koyabilirsiniz. Bu, siber saldırılara karşı direnç için gerekli olan ancak şu anki teknolojik gelişim aşamasında talep edilmeyen ek şifrelemeyi devre dışı bırakacaktır:
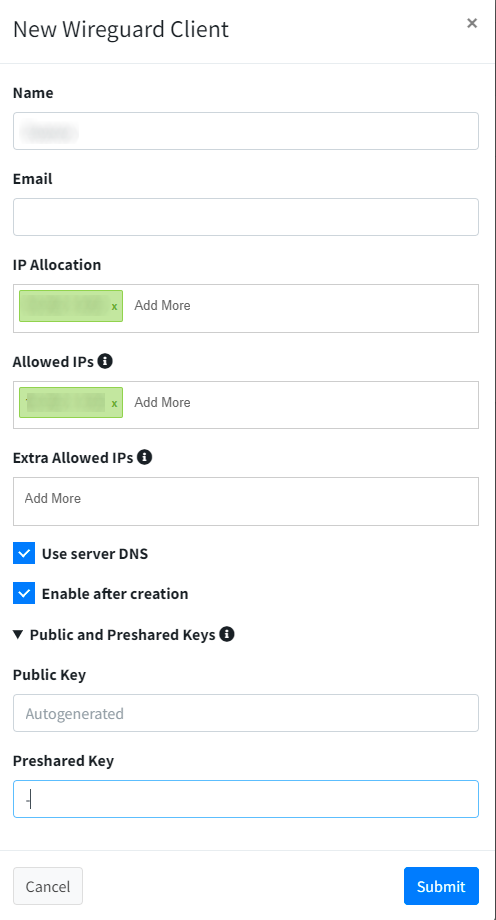
Submitbutonuna tıklayın;- Sağ üst köşedeki
Apply configbutonuna (New Clientbutonunun yanındaki) tıklayın.
Dikkat
Kullanıcı profilindeki tüm değişiklikleri Apply config butonunu kullanarak tamamlamalısınız. Bu butona basılmadığı takdirde VPN bağlantısı çalışmayacaktır.
Istemci oluşturuldu ve sunucu bağlantı bekliyor.
VPN sunucusuna bağlantı
Mac/Windows
- Cihazınıza WireGuard uygulamasını yükleyin;
- Connection data bölümündeki bağlantıyı kullanarak WireGuard VPN sunucusunun kontrol panelini açın;
- Sol menüden Wireguard Clients seçeneğini seçin;
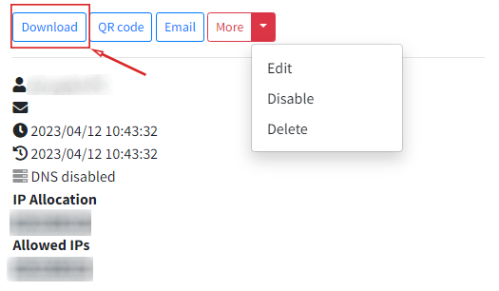
- Doğru istemciyi bulun;
Downloadbutonuna tıklayarak bu istemci için yapılandırma dosyasını indirin:
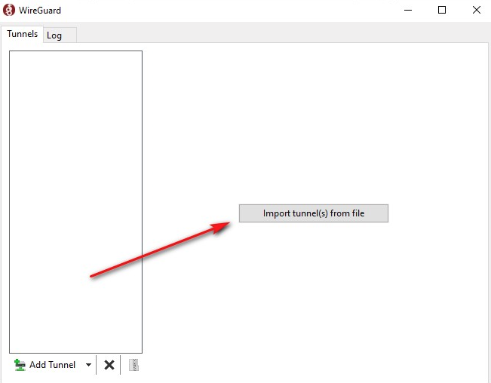
- Cihazınızda WireGuard istemcisini başlatın;
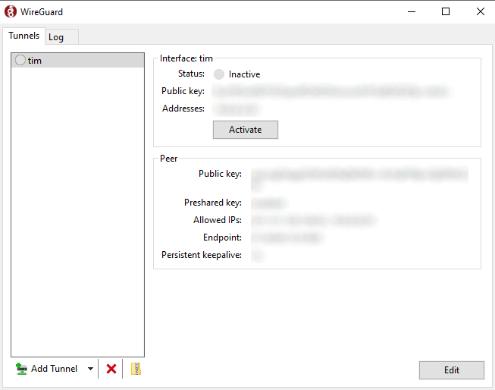
Import tunnels from filesbutonuna tıklayın ve indirilen yapılandırma dosyasını seçin. Daha önce belirtilen kullanıcı adı ile yeni bir bağlantı görünecektir, bağlantı durumu Disconnected olacaktır.Activatebutonuna tıklayın, durum Activated olarak değişecektir.
Dikkat
Bazı durumlarda, servisin doğru çalışması için yerel cihazınızı yeniden başlatmanız gerekebilir.
IOS ve Android
- Android için Google Play Market'ten veya iOS için AppStore'dan WireGuard uygulamasını yükleyin;
- Connection data bölümündeki bağlantıyı kullanarak WireGuard VPN sunucusunun kontrol panelini açın;
- Sol menüden Wireguard Clients seçeneğini seçin. Doğru istemciyi bulun.
QR codebutonuna tıklayarak bu istemcinin QR kodunu açın:
- Telefonunuzda WireGuard uygulamasını açın;
Add tunnelbutonuna tıklayın.Create from QR codeseçeneğini seçin;- QR kodu tarayın. Bağlantıya bir isim verin;
- Telefonunuzun yönlendirmelerini takip ederek uygulamanın VPN ayarlarını değiştirmesine izin verin;
- VPN sunucusuna bağlanmak için durumu on konumuna getirin.
Linux
Yapılandırma dosyasını indirin ve şu komutu çalıştırın:
Bir VPN Sunucusunu HTTP Proxy Olarak Kullanma
WireGuard yüklü bir sunucu, tüm popüler tarayıcılar için bir HTTP proxy sunucusu olarak kullanılabilir. HTTP proxy bağlantısı kurmak için tarayıcınızın varsayılan ayarlarını kullanabilir veya SwitchyOmega, ProxMate, Proxy-Switcher gibi tarayıcılardaki ek HTTP proxy kontrollerinden yararlanabilirsiniz.
Bu kılavuzda, SwitchyOmega'nın kurulumunu ve kullanımını inceleyeceğiz.
SwitchyOmega'yı kurmak ve kullanmak için aşağıdaki adımları izleyin:
-
Google Chrome veya Mozilla Firefox tarayıcısı için SwitchyOmega eklentisini kurun.
-
SwitchyOmega'da bir proxy sunucusu profili oluşturun:
- Tarayıcıyı açın ve tarayıcı penceresinin sağ üst köşesindeki SwitchyOmega simgesine tıklayın;
- Menüden New Profile seçeneğini seçin;
- Profile name alanına profil adını girin;
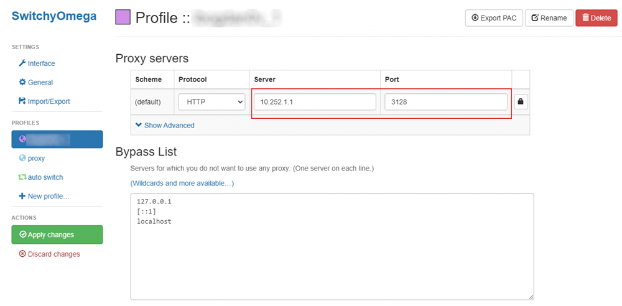
- Menüdeki Protocol kısmından proxy sunucusu türünü seçin -
HTTP; - Uygun alanlara VPN sunucusunun dahili adresini
10.252.1.1ve portunu3128olarak girin;
!!! note "Not" HTTP proxy kullanmak için önce bir VPN sunucusuna bağlanmanız gerekir.
- ~~**Save**~~ butonuna basın.
-
SwitchyOmega'da proxy sunucusu profilini etkinleştirin.
- Tarayıcı penceresinin sağ üst köşesindeki SwitchyOmega simgesine tıklayın;
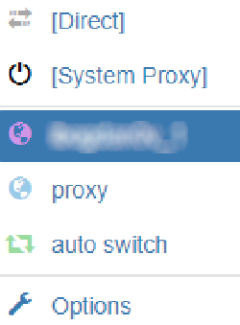
- Menüden daha önce oluşturduğunuz proxy sunucusu profilini seçin;
- Proxy sunucusu profili aktif hale gelmeli ve adı SwitchyOmega menüsünün en üstünde görünmelidir.
Google Chrome'da ayarlar örneği:
VPN Performans Kontrolü
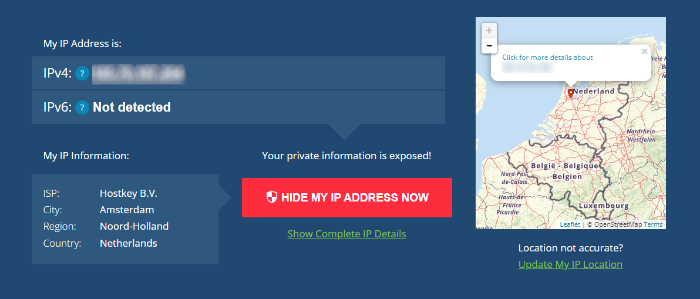
Sunucuya olan bağlantıyı kontrol etmek için tarayıcınızın arama çubuğuna What is my IP yazabilir veya whatismyipaddress.com adresini ziyaret edebilirsiniz. Bağlantı başarılıysa, IP adresi ve bölge görüntülenecektir:
Wireguard UI panelinde şifre değiştirme
Panel şifrenizi değiştirmek istiyorsanız veya şifrenizi unuttuysanız, aşağıdaki adımları izleyerek bunu yapabilirsiniz:
-
Sunucuya SSH veya HTML Console üzerinden bağlanın;
-
- Aşağıdaki komutla konteyneri yeniden başlatın:/data/wgui/users/root.jsonyapılandırma dosyasını düzenleyin:
Çalıştırma Özellikleri
- Işletim sistemi dahil kurulum süresi 15-20 dakikadır.
- hostkey.in bölgesinde WGUI + SSL konteyner tabanlı kurulum.
- Yüklü yazılımlar:
- Docker CE;
- Docker Compose.
- Kullanılan konteynerler:
- ngoduykhanh/wireguard-ui:latest;
- jonasal/nginx-certbot:latest.
- Compose yolu: -
/root/wgui. - Bağlı dizin yolu: -
/data. - Kurulumu özelleştirmek için
/root/wgui/compose.ymldosyasında değişiklik yapmanız gerekir. Ardından şu komutlarla compose'u yeniden başlatın:
Not
Aksi belirtilmedikçe, varsayılan olarak yazılımın geliştiricisinin web sitesinden veya işletim sistemi depolarından en son sürümünü kuruyoruz.
Video eğitim
API kullanarak WireGuard yüklü bir sunucu sipariş etme
Bu yazılımı API kullanarak kurmak için bu talimatları takip edin.