Talos OS
Bu makalede
Bilgi
Talos OS, özellikle Kubernetes çalıştırmak için özel olarak geliştirilmiş modern bir işletim sistemidir. Değiştirilemez (immutable) bir dosya sistemi ve konteyner mimarisi kullanarak yüksek güvenlik, minimum saldırı yüzeyi ve optimize edilmiş Kubernetes kümeleri performansı sağlar.
Talos OS. Temel Özellikler
- Saldırı olasılığını en aza indirir: shell (kabuk), paket yöneticisi ve diğer standart Linux bileşenlerinin eksikliği güvenlik tehditlerini azaltır.
- Değiştirilemez altyapı: Güncellemelerin mevcut sistemi değiştirmek yerine atomik olarak uygulandığı değiştirilemezlik konseptine dayanır.
- Gömülü Kubernetes: Sistemin üzerine kurulmak yerine, maksimum performans için optimize edilmiş, entegre Kubernetes.
- API merkezli yönetim: SSH'a veya bir shell içinde komut çalıştırmaya gerek kalmadan API üzerinden tam yönetim.
- Yüksek otomasyon: Manuel müdahale olmadan küme bileşenlerinin otomatik yapılandırılması ve kurtarılması.
- Basitleştirilmiş güncellemeler: Hatalarda otomatik geri alma (rollback) özelliği ile güvenilir OS ve Kubernetes güncellemesi.
- Yerleşik konteyner desteği: Konteynerize edilmiş uygulamaları çalıştırmak için optimize edilmiştir.
- Sıkı güvenlik: Zorunlu şifreleme ve imza doğrulaması dahil olmak üzere en iyi güvenlik uygulamalarına uyum.
- Verimli kaynak kullanımı: İş yüklerine ayrılan payı maksimize etmek için sistem kaynaklarının minimum tüketimi.
- Yüksek dayanıklılık: Dağıtık ve hata toleranslı ortamlarda çalışacak şekilde tasarlanmıştır.
Çalıştırma Özellikleri
| ID | OS Name | Alias | Active | BM | GPU | VPS | VDS | Family | OS Group | CloudInit | Avilible |
|---|---|---|---|---|---|---|---|---|---|---|---|
| 322 | Talos 1.12.2 | - | Yes | + | + | + | - | Talos | Others | No | ORDER |
| 329 | Talos 1.14.2 | - | Yes | + | + | + | - | Talos | Others | No | ORDER |
Dikkat: Kurulum Olmadan Geçici Yükleme
Talos OS yüklü bir sunucu sipariş ettiğinizde, sistem başlangıçta RAM'e yüklenir ve diske kurulmaz. Yapılandırma ve kurulum süreci tamamlanmadan sunucu yeniden başlatılırsa, sistem silinecek ve yeniden sipariş verilmesi gerekecektir.
Talos OS yüklü bir sunucu sipariş ettiğinizde şunları alırsınız:
- Bakım modunda (maintenance mode) geçici olarak yüklenmiş Talos OS içeren bir sunucu;
- Kontrol paneli üzerinden sunucu konsoluna erişim;
- Talos araçlarını kullanarak sistemi diske yapılandırma ve kurma yeteneği.
Sağlanan Sunucuya Talos OS Kurulumu
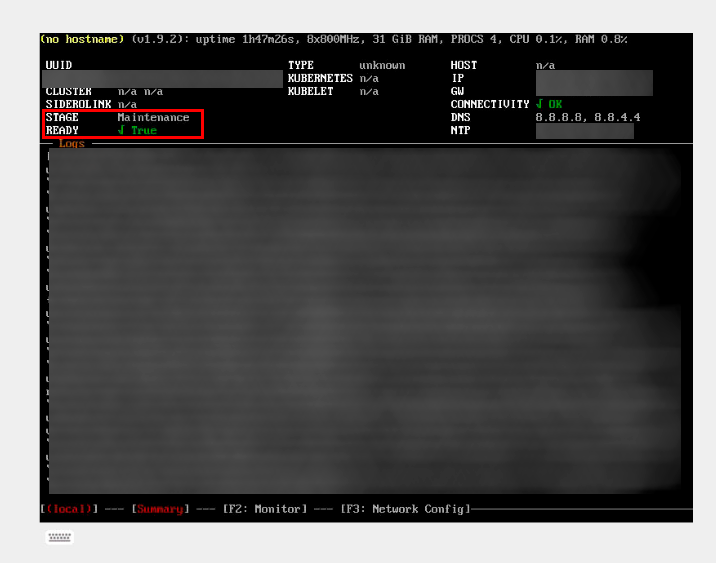
Talos OS yüklü bir sunucu aldıktan sonra sunucular ve API yönetim paneline gitmeniz — Invapi üzerinden sunucu kartına gitmeniz ve Native Console kısmını açmanız gerekir. Kontrol paneli konsolu üzerinden sistemi bakım modunda (Maintenance) ve Ready: True notuyla göreceksiniz. Bu, kalıcı kurulum için daha fazla yapılandırma gerektiren geçici bir durumdur:
Adım 1: Talos CLI Aracını Yükleme
Öncelikle yerel makinenize talosctl aracını yükleyin:
Linux/MacOS için:
Windows için:
- talosctl için bir klasör oluşturun (henüz yoksa)
- Windows için talosctl'in en son sürümünü indirin
- talosctl yolunu PATH ortam değişkenine ekleyin
Bilgi
talosctl'i komut satırını kullanmadan da yükleyebilirsiniz:
- Windows için talosctl'in en son sürümünü doğrudan GitHub üzerinden indirin;
- İndirilen dosyanın adını
talosctl.exeolarak değiştirin; - Dosyayı
C:\Windows\System32\klasörüne kopyalayın (yönetici hakları gereklidir).
Yüklemeden sonra yeni bir terminal penceresi açın ve işlevselliği kontrol edin:
Adım 2: Yapılandırma Dosyalarını Hazırlama
Secrets oluşturma:
Temel yapılandırma oluşturma:
[SERVER-IP] kısmını sunucunuzun gerçek IP adresi ile değiştirin.
Adım 3: Yama (Patch) Dosyası Oluşturma
Yapılandırmadaki disk ve interface parametreleri sunucunuzun donanımıyla eşleşmelidir. Bu değerleri belirlemek için aşağıdaki komutları çalıştırın:
-
Mevcut diskleri belirleyin
2. Ağ arayüzlerini belirleyin
Komut çıktısında şunları bulun:
- Ana diskinizin adı (genellikle
/dev/sda,/dev/vdaveya/dev/nvme0n1); - Ağ arayüzünüzün adı (genellikle
eth0,ens3,enp0s3vb.).
Aşağıdaki içeriğe sahip patch.controlplane.yaml adlı bir dosya oluşturun:
cluster:
  apiServer:
    certSANs:
      - [SERVER-IP]
      - 127.0.0.1
      - localhost
      - kubernetes
      - kubernetes.default
      - kubernetes.default.svc
      - kubernetes.default.svc.cluster.local
machine:
  install:
    disk: /dev/sda
    image: factory.talos.dev/installer/376567988ad370138ad8b2698212367b8edcb69b5fd68c80be1f2ec7d603b4ba:v1.9.5
    wipe: true
    extraKernelArgs:
      - talos.platform=metal
  features:
    hostDNS:
      enabled: false
      forwardKubeDNSToHost: false
  kubelet:
    clusterDNS:
      - [SERVER-IP]
  network:
    hostname: node-talos
    interfaces:
      - interface: eth0
        dhcp: true
    nameservers:
      - 8.8.8.8
      - 8.8.4.4
  time:
    disabled: false
    servers:
      - ntp.ix.com
    bootTimeout: 2m0s
Dosyadaki birkaç yerde [SERVER-IP] kısmını sunucunuzun IP adresi ile değiştirin.
Not
Statik IP'ler ile çalışmak için aşağıdaki yamayı kullanın:
cluster:
  apiServer:
    certSANs:
      - 127.0.0.1
      - localhost
      - kubernetes
      - kubernetes.default
      - kubernetes.default.svc
      - kubernetes.default.svc.cluster.local
      - [SERVER-IP-ADDRESS]
machine:
  install:
    disk: /dev/sda
    image: factory.talos.dev/installer/376567988ad370138ad8b2698212367b8edcb69b5fd68c80be1f2ec7d603b4ba:v1.9.5
    wipe: true
    extraKernelArgs:
      - talos.platform=metal
  features:
    hostDNS:
      enabled: false
      forwardKubeDNSToHost: false
  kubelet:
    clusterDNS:
      - [SERVER-IP-ADDRESS]
  network:
    hostname: node-talos
    interfaces:
      - interface: [INTERFACE NAME]
        addresses:
          - [YOUR SERVER'S API]/[SUBNET MASK]
        mtu: 8765
        routes:
          - network: 0.0.0.0/0
            gateway: [YOUR SERVER's GATEWAY]
    nameservers:
      - 8.8.8.8
      - 8.8.4.4
  time:
    disabled: false
    servers:
      -  pool.ntp.org
    bootTimeout: 2m0s
Adım 4: Talos İstemcisini Yapılandırma
talosctl --talosconfig talosconfig config endpoint [SERVER-IP]
talosctl --talosconfig talosconfig config node [SERVER-IP]
Adım 5: Yamayı Yapılandırmaya Uygulama
Linux/macOS için:
talosctl machineconfig patch controlplane.yaml --patch @patch.controlplane.yaml -o controlplane_patched.yaml
Windows (PowerShell) için:
talosctl machineconfig patch controlplane.yaml --patch "`@patch.controlplane.yaml" -o controlplane_patched.yaml
Adım 6: Yapılandırmayı Sunucuya Uygulama
talosctl --talosconfig ./talosconfig apply-config --insecure -n [SERVER-IP] -e [SERVER-IP] --file ./controlplane_patched.yaml
Bu komut çalıştırıldıktan sonra sunucuda kurulum süreci başlayacaktır. Bu süreci kontrol paneli konsolu üzerinden izleyebilirsiniz.
Adım 7: Kurulumun Tamamlanmasını Bekleme
Sunucunun konsol durumu değişene kadar bekleyin:
Stage: Booting>Stage: Running;Ready: Trueaktif kalmalıdır:
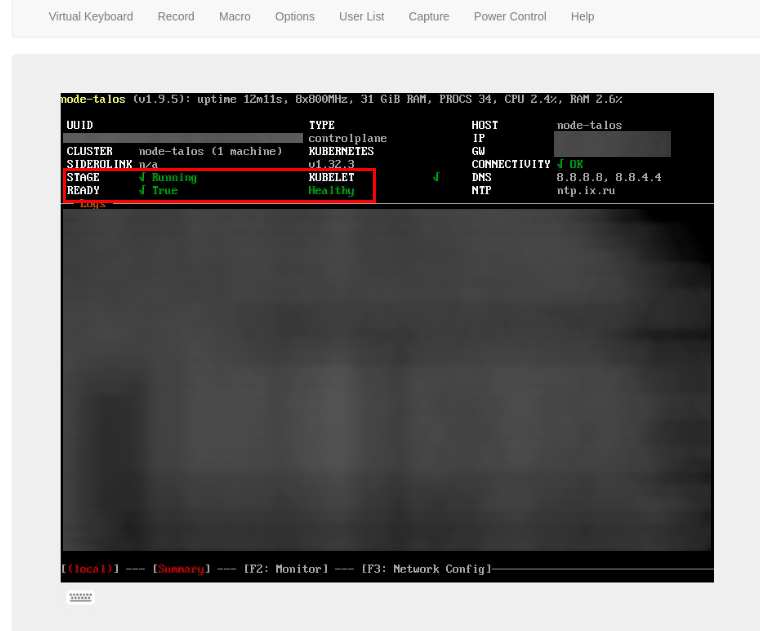
Konsolda şu mesaj görünmelidir:
[talos] etcd is waiting to join the cluster. If this node is the first node in the cluster, please run 'talosctl bootstrap'
Adım 8: Küme Başlatma (Bootstrap)
Sunucu kümeye katılmayı beklediğine dair bir mesaj gösterdikten sonra şunu çalıştırın:
Adım 9: Kubernetes Yapılandırmasını Alma
Konsolda [talos] machine is running and ready mesajını bekleyin, ardından şunu yürütün:
Bu komut, Kubernetes kümesini yönetmek için kullanılabilecek bir kubeconf dosyası oluşturacaktır.
Önemli Notlar
secrets.yamlvetalosconfigdosyalarını güvenli bir yerde saklayın - bunlara gelecekte kümeye erişmek için ihtiyacınız olacaktır;- Başarılı kurulumdan sonra sistem diske kaydedilir ve yeniden başlatmada kaybolmaz;
- Host adı, yapılandırma dosyalarınız ve komutlarınız arasında tam olarak eşleşmelidir.
Yapılandırma ve Yönetim
Talos OS diske başarıyla kurulduktan sonra, sunucunuzu talosctl kullanarak yönetebilirsiniz:
- Düğüm durumunu al:
- Sistem kaynaklarını görüntüle:
- Çalışan servisleri listele:
- Düğümü yeniden başlat:
Bir Kubernetes Kümesi Oluşturma
bootstrap komutu çalıştırıldıktan sonra Kubernetes kümeniz zaten başlatılmış olmalıdır. Onunla çalışmaya başlamak için:
- Yerel makinenize kubectl yükleyin:
Linux için:
curl -LO "https://dl.k8s.io/release/$(curl -L -s https://dl.k8s.io/release/stable.txt)/bin/linux/amd64/kubectl"
chmod +x kubectl
sudo mv kubectl /usr/local/bin/
Windows için:
- Küme erişimini yapılandırın:
Linux/macOS için:
Windows PowerShell için:- Küme işlevselliğini doğrulayın:
Çok Düğümlü (Multi-Node) Küme Oluşturma
Küme'e ek düğümler eklemek için:
-
Yeni bir kontrol düzlemi (control plane) düğümü için:
-
Bir işçi (worker) düğümü için:
Not
Bootstrap işlemi yalnızca ilk düğümde bir kez gerçekleştirilir. Ek düğümler mevcut kümeye otomatik olarak katılır.
Küme Yönetim Arayüzü
Küme oluşturulduktan sonra yönetim için çeşitli araçlar mevcuttur:
- talosctl: Talos OS düğümlerini yönetmek için;
- kubectl: Kubernetes kaynaklarını yönetmek için;
- Web panelleri: Kubernetes üzerinden ek kontrol panelleri kurulabilir.
Sistem Güncelleme ve İzleme
Talos OS Güncelleme
Talos OS, küme kesintisi olmadan atomik güncellemeleri destekler:
-
Mevcut sürümleri kontrol edin:
-
Düğüm güncellemesini gerçekleştirin:
Sistem İzleme
Talos OS birkaç izleme yöntemi sunar:
-
Yerleşik araçlar:
-
Kubernetes üzerinden izleme çözümleri kurun:
Not
Ek Talos OS yapılandırmaları hakkında ayrıntılı bilgi geliştiricilerin dokümantasyonunda mevcuttur.
Konuyla İlgili Yararlı Makaleler
API kullanarak Talos OS Siparişi Verin
Bu yazılımı API kullanarak yüklemek için bu talimatları izleyin.