Wazuh
Այս հոդվածում
Նշում
Wazuh-ը անվճար, բաց կոդով հարթակ է անվտանգության մոնիթորինգի և սպառնալիքների հայտնաբերման համար: Այն տրամադրում է կենտրոնացված լուծում անվտանգության վերլուծության համար, ներառելով 침տեսման հայտնաբերումը, ֆայլերի ամբողջականության մոնիթորինգը և կարգավորող պահանջներին համապատասխանությունը: Հարթակը կառուցված է մոդուլային ճարտարապետության վրա և աջակցում է մասշտաբայնությանը՝ ապահովելով պաշտպանություն թե՛ փոքր կազմակերպությունների, և թե՛ խոշոր ձեռնարկությունների համար:
Wazuh. Հիմնական հնարավորություններ
- ** 침տեսման հայտնաբերում (Intrusion Detection)** - համակարգային և ցանցային իրադարձությունների մոնիթորինգ՝ կասկած հարձակումներ և կիբեռհարձակումներ հայտնաբերելու համար:
- ** Ֆայլերի ամբողջականության մոնիթորինգ (File Integrity Monitoring)** - կարևոր ֆայլերի և թղթապանակների փոփոխությունների հետևում՝ չարտոնված փոփոխություններից պաշտպանվելու համար:
- ** Իրադարձությունների մlog-երի վերլուծություն (Event Log Analysis)** - տարբեր աղբյուրներից լոգերի կենտրոնացված հավաքագրում և վերլուծություն՝ սպառնալիքները հայտնաբերելու նպատակով կորելյացիոն կանոններիப் օգտագործմամբ:
- ** Վնասակար ծրագրերի հայտնաբերում (Malware Detection)** - համակարգերի սկանավորում վնասակար ծրագրերի հայտնաբերման համար՝ օգտագործելով ստիգմայական և վարքագծային վերլուծություն:
- ** Խոցանելիությունների գնահատում (Vulnerability Assessment)** - տեղադրված ծրագրային ապահովման շարունակական վերլուծություն՝ հայտնի խոցանելիությունների առկայության համար:
- ** Համապատասխանության վերահսկում (Compliance Control)** - համակարգերի ստուգում անվտանգության ստանդարտներին (PCI DSS, GDPR, HIPAA, NIST և այլն):
- ** Cloud Security** - հանրային ամպային միջավայրերում (AWS, Azure, Google Cloud) ռեսուրսների մոնիթորինգ և պաշտպանություն:
- ** Ինտեգրում և արձագանքում (Integration and Response)** - փոխգործակցություն արտաքին անվտանգության համակարգերի հետ և միջադեպերի արձագանքման գործընթացների ավտոմատացում:
Տեղակայման հնարավորություններ
| ID | Ծրագրային ապահովման անվանում | Համատեղելի ՕՀ | VM | BM | VGPU | GPU | Նվազագույն CPU (միջուկներ) | Նվազագույն RAM (ԳԲ) | Նվազագույն HDD/SSD (ԳԲ) | Սեփական դոմեն | Ակտիվ |
|---|---|---|---|---|---|---|---|---|---|---|---|
| 283 | Wazuh | Ubuntu 24.04 | + | + | + | + | 2 | 4 | 10 | Ոչ | ՊԱՏՎԻՐԵԼ |
Նշում
Այս պահանջները նախատեսված են >(</նշված դեպքերից բացառությամբ) ֆայլերի քիչ քանակությամբ ապահովագրված գործակալներով (agents) Wazuh-ի բազական տեղադրման համար: Ավելի մեծ միջավայրերը կարող են պահանջել ավելի հզոր սարքավորումներ:
Նշում
Եթե այլ բան նախատեսված չէ, մենք ռեժիմում տեղադրում ենք ծրագրային ապահովման վերջին թողարկված տարբերակը՝ ծրագրավորողի կայքից կամ օպերացիոն համակարգի պահեստներից:
Սկզբնական աշխատանքը Wazuh-ը տեղակայելուց հետո
Պատվերի վճարումից հետո գործարքի պատրաստ լինելու մասին ծանուցումը կուղարկվի գրանցման ժամանակ նշված էլեկտրոնային հասցեին: Այն կպարունակի VPS-ի IP հասցեն, ինչպեսզիք, ինչպես նաև մուտքի տվյալները (login և password) միացման համար: Մեր ընկերության հաճախորդները կարող են կառավարել սարքավորումները server control panel և API - Invapi միջոցով:
Այստեղ կարող եք նաև գտնել մուտքի տվյալները, որոնք կարող են լինել կամ Configuration >> Tags թաբում server control panel-ում, կամ ձեզ ուղարկված էլեկտրոնային նամակում.
- Wazuh webpanel-ին մուտք գործելու հղումը: webpanel թեգում:
- Login:
root- սերվերի կառավարման համար,admin- Wazuh web interface-ին մուտք գործելու համար: - Password սերվերի կառավարման համար: Ուղարկվում է ձեր էլեկտրոնային հասցեին ծրագրային ապահովման տեղակայումից հետո, երբ սերվերը պատրաստ է օգտագործման համար:
Մուտքի տվյալների ստացում և մուտք Web Panel
Wazuh web control panel մուտք գործելու համար ձեզ անհրաժեշտ է ստանալ տեղադրման ժամանակ ավտոմատ կերպով գեներացվող ադմինիստրատորի մուտքի տվյալները: Այս տվյալները ձեռքով չեն սահմանվում և չեն կարող նախօրոք հայտնաբերվել. դրանք ստանալու համար կատարեք հետևյալ քայլերը.
- Մուտք գործեք սերվեր՝ SSH-ի միջոցով որպես ադմինիստրատոր.
- Ստուգեք պահպանված մուտքի տվյալներ պարունակող ֆայլը. Տվյալները կլինեն
admin:passwordձևաչափով.

Մուտքի տվյալների փոփոխում
Սկզբնական մուտքից հետո խորհուրդ է տրվում փոփոխել ադմինիստրատորի լռելնային գաղտնաբառը՝ անվտանգության բարձրացման համար.
-
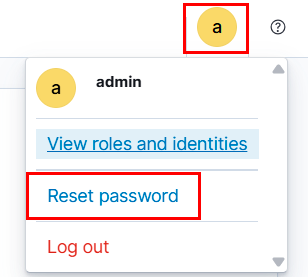
Սեղմեք պրոֆիլի "a" պատկերակին, որը գտնվում է ինտերֆեյսի վերևի աջ անկյունում:
-
Բացվող մենյուից ընտրեք Reset password:
-
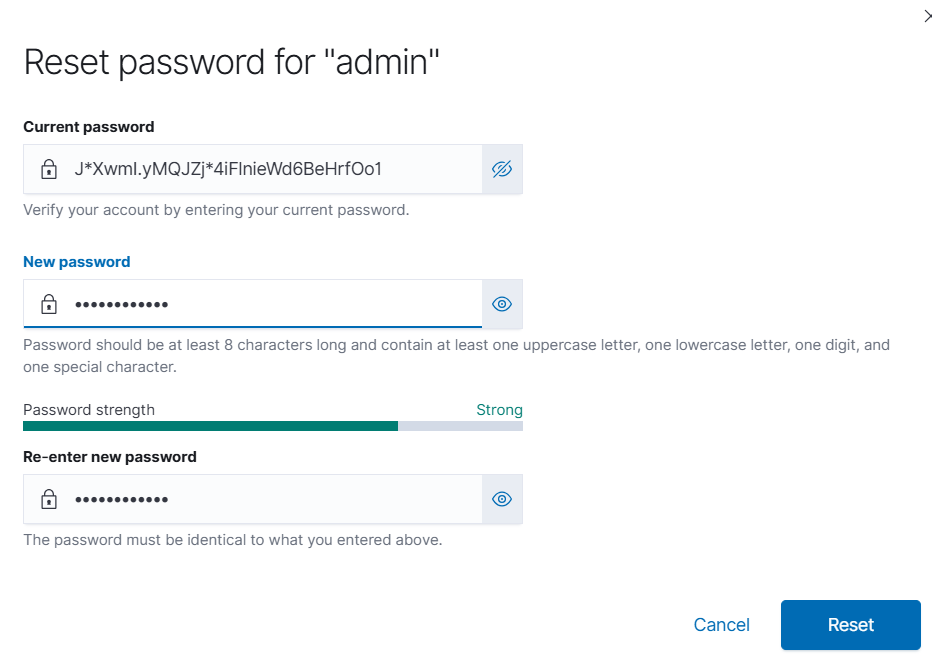
Բացված էջում դուք պետք է.
- Մուտքագրեք ընթացիկ գաղտնաբառը Current password դաշտում.
- Մուտքագրեք նոր գաղտնաբառ New password դաշտում՝ պահպանելով անվտանգության պահանջները.
- ԱռLeast 8 նիշ;
- Առleast մեկ մեծատառ;
- Առleast մեկ փոքրատառ;
- Առleast մեկ թվանշան;
- Առleast մեկ հատուկ նշան:
- Նոր գաղտնաբառը նորից մուտքագրեք Re-enter new password դաշտում:
-
Սեղմեք
Resetկոճակը՝ փոփոխությունները պահպանելու համար:
Նշում
Web interface-ի միջոցով գաղտնաբառը փոփոխելուց հետո, նոր մուտքի տվյալները ավտոմատ կերպով չեն թարմացվի /opt/wazuh/password ֆայլում:
Wazuh Dashboard-ի մեկնարկային էկրանը
Հաջող մուտքից հետո դուք կհասնեք Wazuh Dashboard-ի մեկնարկային էկրանին, որը ներկայացնում է անվտանգության համակարգի կարգավիճակի ակնարկը.
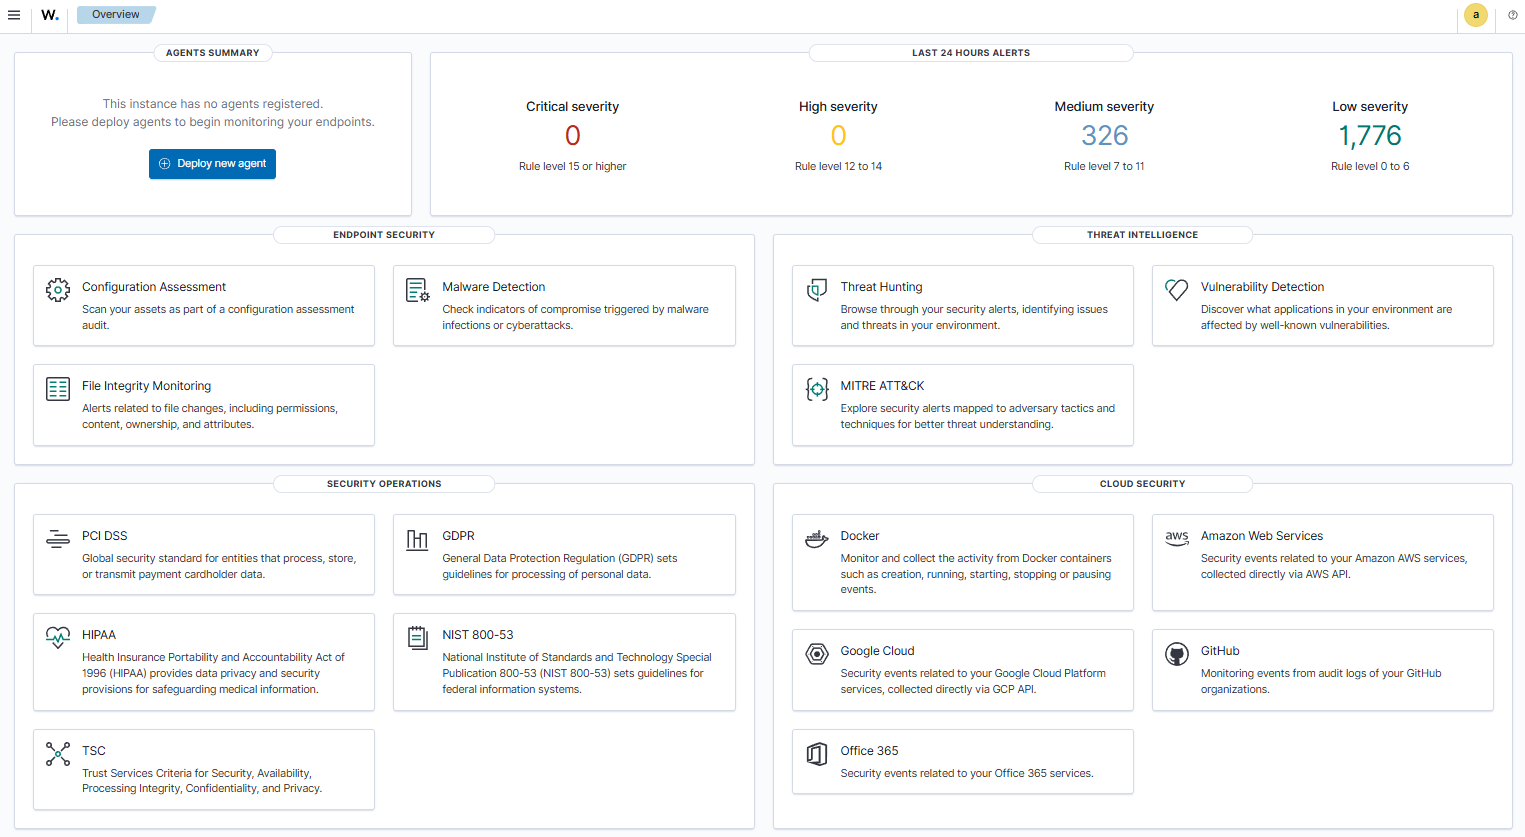
Հաջող մուտքից հետո դուք կհասնեք Wazuh Dashboard-ի մեկնարկային էկրանին, որն առաջարկում է անվտանգության համակարգի կարգավիճակի տեսք: Հիմնական ինտերֆեյսի տարրերը ներառում են.
- Agent Summary — ցուցադրում է գրանցված Wazuh գործակալների (agents) քանակը: Առաջին մուտքի ժամանակ այն ցույց է տալիս "This instance has no agents registered" հաղորդագրությունը և
Deploy new agentկոճակը՝ նոր մոնիթորինգի օբյեկտներ ավելացնելու համար: - Last 24 Hours Alerts — ցույց է տալիս զգուշացումների քանակը չորս կատեգորիայով՝ Կրիտիկական (level 15+), Բարձր (level 12-14), Միջին (level 7-11) և Ցածր (level 0-6) աստիճանի:
- Endpoint Security — ներառում է այնպիսի մոդուլներ, ինչպիսիք են Configuration Assessment՝ կոնֆիգուրացիաների աուդիտի համար, Malware Detection՝ վնասակար ծրագրերի հայտնաբերման համար, և File Integrity Monitoring՝ ֆայլերի փոփոփոխությունների հետևման համար:
- Threat Intelligence — առաջարկում է Threat Hunting գործիքներ անվտանգության զգուշացումները վերլուծելու համար, Vulnerability Detection՝ խոցանելիությունների հայտնաբերման համար, և MITRE ATT&CK՝ իրադարձությունները հայտնի հակառակորդների մարտավարություններին համադրելու համար:
- Security Operations — պարունակում է մոդուլներ տարբեր անվտանգության ստանդարտներին համապատասխանության համար, ներառյալ PCI DSS, GDPR, HIPAA, NIST 800-53 և TSC:
- Cloud Security — թույլ է տալիս մոնիթորինգ անել տարբեր ամպային ծառայություններ և կոնտեյներներ, ներառյալ Docker, Amazon Web Services, Google Cloud, GitHub և Office 365:
Տեսահոլովակ
Wazuh սերվերի պատվիրում API-ի միջոցով
Այս ծրագրային ապահովումը API-ի միջոցով տեղադրելու համար հետևեք այս հրահանգներին.