Percona Monitoring
Այս հոդվածում
Նշում
Percona Monitoring and Management 2 (PMM2)-ը բարձրակարգ բաց կոդով հարթակ է տվյալների բազաների արտադրողականության մոնիթորինգի և կառավարման համար: Այն տեսանկարով լուծում է տարբեր տվյալների բազաների, այդ թվում՝ MySQL, MongoDB, PostgreSQL և այլոց աշխատանքի դիտարկման համար: Հարթակը օպտիմալացված է ռեսուրսների արդյունավետ օգտագործման համար և աջակցում է կոնտեյներացմանը՝ պարզեցնելով տեղակայումը և թարմացումները: PMM2-ն օգնում է տվյալների բազաների ադմինիստրատորներին և ծրագրավորողներին հայտնաբերել արտադրողականության խնդիրները, օպտիմալացնել հարցումները և ապահովել ստաբլ աշխատանքը ձեռնարկությունների մասշտաբի տվյալների բազաների կառավարման համակարգերում:
Percona Monitoring. Հիմնական հնարավորություններ
- Համալիր մոնիթորինգ: Արտադրողականության ցուցանիշների իրական ժամանակում հավաքագրում և վերլուծություն տարբեր տվյալների բազաների համար, ներառելով MySQL, MongoDB, PostgreSQL:
- Տվյալների վիզուալացում: Կարգավորվող վահանակներ (dashboards) հիմնական արտադրողականության ցուցանիշների հստակ տեսողական ներկայացման համար:
- Հարցումների վերլուծություն: SQL հարցումների մանրամասն վերլուծություն և օպտիմալացում, ներառելով կատարման պլանի վերանայում:
- Պատմական վերլուծություն: Կարևորագույն տրոդուկցիաների և ռեսուրսների պլանավորման համար երկարաժամկետ արտադրողականության տրոندների հետևում:
- Alerting (Ծանուցման) համակարգ: Կարգավորվող ծանուցումներ կրիտիկական իրավիճակների և նորմայից շեղումների մասին:
- Անվտանգության կառավարում: Ներկառուցված դերերի վրա հիմնված հասանելիության վերահսկման (RBAC) համակարգ և SSL/TLS աջակցություն:
- Ընդլայնվողություն: Արդյունավետ աշխատանք մեծ բաշտված տվյալների բազաների համակարգերի հետ:
- Ինտեգրում և ընդլայնվողություն: API՝ այլ գործիքների հետ ինտեգրման համար և հատուկ չափանիշներ (metrics) ստեղծելու հնարավորություն:
Տեղակայման հնարավորություններ
| ID | Ծրագրային ապահովման անվանում | Համատեղելի ՕՀ | VM | BM | VGPU | GPU | Նվազագույն CPU (միջուկներ) | Նվազագույն RAM (ԳԲ) | Նվազագույն HDD/SSD (ԳԲ) | Սեփական դոմեն | Ակտիվ |
|---|---|---|---|---|---|---|---|---|---|---|---|
| 147 | Percona Monitoring and Management | Ubuntu 22.04 | + | + | + | + | 2 | 4 | - | Ոչ | ՊԱՏՎԻՐԵԼ |
Նշում
Եթե այլ բան նախատեսված չէ, ռեժիմում մենք տեղադրում ենք ծրագրի վերջին թողարկված տարբերակը՝ ծրագրավորողի կայքից կամ օպերացիոն համակարգի պահոցներից:
Աշխատանքի սկիզբ Percona Monitoring-ի տեղակայումից հետո
Ձեր պատվերը գնելուց հետո դուք կստանաք էլեկտրոնային ծանուցում օգտագործման համար պատրաստի սերվերի մասին: Այն կներառի VPS IP հասցեն, login-ը և password-ը: Մեր ընկերության հաճախորդները կառավարում են իրենց սարքավորումները server control panel և API — Invapi միջոցով:
Դուք կարող եք գտնել նույնականացման տվյալները կամ Configuration >> Tags վահանակում, կամ ուղարկված էլեկտրոնային նամակում.
- Percona Monitoring web interface-ին մուտք գործելու հղումը: սերվերի webpanel tag-ի մեջ:
- Login:
admin; - Password:
admin.
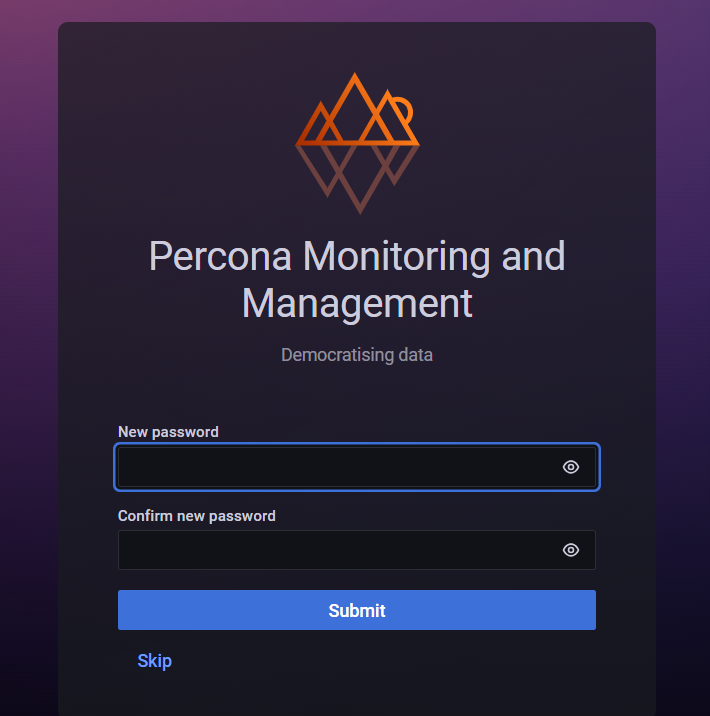
Percona Monitoring պանելում հաջող նույնականացումից հետո խստիչ հանձնարձակվում է փոխել ադմինիստրատորի password-ը՝ համակարգի անվտանգության համար: Password-ի փոփոխման մենյուն կհայտնվի ավտոմատ կերպով.
Password-ը փոխելուց հետո դուք կտեղափոխվեք Percona Monitoring web interface-ի գլխավոր էջ:
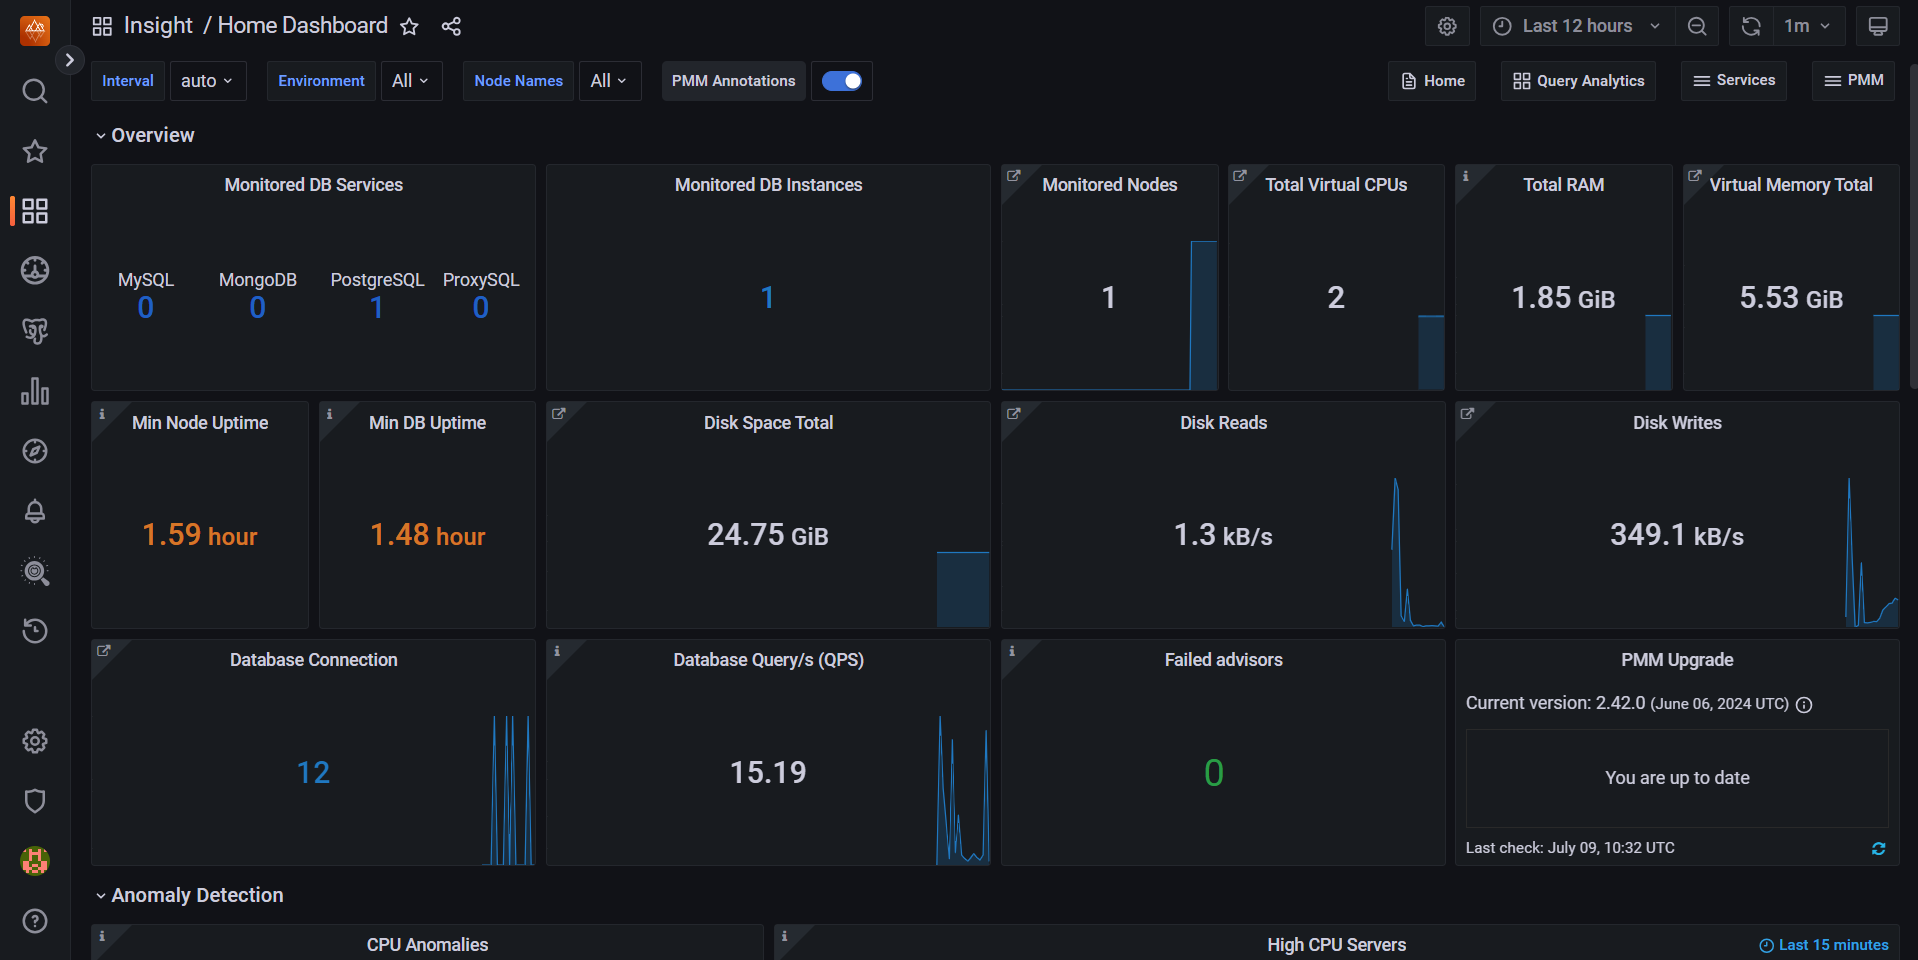
Վերևի վահանակը թույլ է տալիս կարգավորել ժամանակահատվածները, միջավայրը և այլ պարամետրեր: "Overview" բաժինը ցուցադրում է հիմնական չափանիշները.
- Հետևվող տվյալների բազաների տեսակները և քանակը.
- Տվյալների բազաների ինստանցիաների և նոդերի քանակը.
- CPU, RAM և վիրտուալ հիշողության օգտագործումը.
- Նոդի և տվյալների բազայի uptime-ը.
- Դիսկի տարածքի օգտագործումը և read/write ակտիվությունը.
- Տվյալների բազայի կապերի քանակը և հարցումները վայրկյանում.
- Թարմացման կարգավիճակը և խնդիրները:
Ներքևի գրաֆիկները ցուցադրում են CPU անոմալիաները և բարձր CPU ծանրաբեռնվածություն ունեցող սերվերները: Ձախ կողմի sidebar-ը թույլ է տալիս անցում կատուլ տարբեր մոնիթորինգի բաժինների միջև:
Նշում
Percona Monitoring-ի հիմնական կարգավորումների վերաբերյալ մանրամասն տեղեկություն կարող եք գտնել ծրագրավորողի փաստաթղթերում:
SSL սերտիֆիկատների կարգավորում կոնտեյներացված հավելվածների համար Certbot-ի միջոցով
Նշում
PMM սերվերի համար SSL սերտիֆիկատների թողարկման գործընթացը հիմնված է Docker կոնտեյների օգտագործման վրա, որտեղ գտնվում է PMM-ը և Certbot գործիքը՝ Let’s Encrypt-ից ավտոմատ սերտիֆիկատների ստացման համար: Let's Encrypt-ից SSL սերտիֆիկատների ակնթարթային թողարկման և թարմացման գործընթացի մասին մանրամասներն նկարագրված են Free Domain Certbot հոդվածում:
Եթե ձեզ հարկ է վերստեղծել կոնտեյներ ձեր հավելվածով, կարևոր է ապահովել SSL սերտիֆիկատների պահպանումը և դրանց ճիշտ ինտեգրումը կոնտեյներային միջավայրի հետ: Ստորև նկարագրված գործընթացը մանրամասն ներկայացնում է Certbot-ի ձեռքով տեղադրումը և կարգավորումը, ինչպես նաև SSL սերտիֆիկատների թողարկումը և օգտագործումը, ինչը թույլ է տալիս ապահով կապ հաստատել ձեր հավելվածի հետ նույնիսկ կոնտեյների կազմաձևման փոփոխություններից հետո:
Քայլ 1: Certbot-ի տեղադրում
Նախ, ձեզ հարկ է տեղադրել Certbot ձեր կոնտեյների մեջ: Դա անելու համար գործարկեք հետևյալ հրամանը սերվերի վրա.
Քայլ 2: Սերտիֆիկատների թողարկում
Certbot-ը տեղադրելուց հետո կարող եք անցնել սերտիֆիկատների թողարկմանը: Գործարկեք հետևյալ հրամանը՝ նշելով ձեր դոմեյնը և էլեկտրոնային հասցեն ծանուցումների համար:
Փոխարինեք <your_email>-ը ձեր ակտիվ էլեկտրոնային հասցեով՝ սերտիֆիկատի կարգավիճակի մասին ծանուցումներ ստանալու համար, և <your_domain>-ը՝ ձեր դոմեյնի անունով (օրինակ՝ example.com):
Նշում
Եթե չեք ուզում նշել էլեկտրոնային հասցե, կարող եք ավելացնել --register-unsafely-without-email դրոշակը, սակայն դա հանրամակனական չէ, քանի որ դուք չեք ստանա ծանուցումներ սերտիֆիկատի վերանորոգման վերջնաժամկետների մասին:
Քայլ 3: Սերտիֆիկատների տեղափոխում
Կոնտեյների մեջ Nginx-ի հետ սերտիֆիկատները ինտեգրելու համար անհրաժեշտ է սերտիֆիկատի ֆայլերը տեղափոխել համապատասխան թղթապանակներ: Գործարկեք հետևյալ հրամանները.
docker exec -i pmm-server cp /etc/letsencrypt/live/<your_domain>/cert.pem /srv/nginx/certificate.crt
docker exec -i pmm-server cp /etc/letsencrypt/live/<your_domain>/privkey.pem /srv/nginx/certificate.key
docker exec -i pmm-server cp /etc/letsencrypt/live/<your_domain>/fullchain.pem /srv/nginx/ca-certs.pem
docker exec -i pmm-server cp /etc/letsencrypt/ssl-dhparams.pem /srv/nginx/dhparam.pem
Քայլ 4: Nginx-ի վերագործարկում
Նոր սերտիֆիկատները կիրառելու համար անհրաժեշտ է վերագործարկել Nginx ծառայությունը կոնտեյների ներսում: Դա անելու համար գործարկեք.