Ցանցային կարգավորումներ
Այս հոդվածում
- SMTP պորտերի բացում
- Ո՞ր ցանցային պորտերն են բլոկավորված, բացի SMTP-ից:
- Ինչպե՞ս կարող եմ ստեղծել PTR գրառումներ:
- Ո՞ր DNS-ն կարող եմ օգտագதுլ իմ սերվերի համար:
- Ի՞նչ է պատահում, երբ գերազանցվում է տրաֆիկի սահմանագիծը:
- Հնարա՞վ է գնել հավելյալ ստատիկ IP հասցե:
- Ինչո՞ւ իմ սերվերի IP-ն չի համապատասխանում նրա տեղադրման վայրին:
- Ինչո՞ւ իմ ինտերնետի արագությունը ավելի ցածր է, քան պետք է:
- Կարո՞ղ եմ թեստավորել ցանցային արագությունը և ձեր մոտ տեղակայված ռեսուրսներին հասանելիությունը՝ առանց սերվեր պատվիրելու:
- Որտե՞ղ կարող եք ստուգել Firewall-ի կարգավորումները և ցանցային անվտանգության կանոնները InvAPI-ի սերվերի կառավարման վահանակում:
- Հնարա՞վ է ավելացնել IP հասցե InvAPI-ի սերվերի կառավարման վահանակում:
- Torrent կամ այլ բարձր ծանրաբեռնվածություն ունեցող տրաֆիկը թույլատրվա՞ծ է:
- Կարո՞ղ եմ փոխել սերվերի IP հասցեն
- Կարո՞ղ եմ VPS-ը տեղափոխել այլ վայր:
- Արդյո՞ք IPv6 հասանելի է VPS սերվերների համար:
- Ի՞նչ է ցանցային տրաֆիկի արդար օգտագործման քաղաքականությունը (Fair Usage Policy):
- Ո՞րն է անսահմանափակ (Unmetered) արդար օգտագործման քաղաքականությունը:
SMTP պորտերի բացում
Անվտանգության նկատառումներով, բոլոր VPS սերվերներում ելքային TCP պորտերը (25, 24, 2525, 387, 465 և 587) և UDP պորտը (5060) լռելյայն բլոկավորված են լռելյայն: Սա նպատակ ունի կանխել սպամի ուղարկումը: Բլոկը հանելու համար կատարեք පහև քայլերը:
-
Նշեք դոմեյնի զոնան: Դոմեյնի A գրառումը պարտադիր պետք է հղում կատարի ձեր սերվերի IP հասցեին HOSTKEY-ում:
-
Հարցում ուղարկեք technical support՝ նշելով այն նպատակը, որի համար ձեզ անհրաժեշտ է բացել ելքային SMTP պորտերը, և այն դոմեյնի հասցեն, որից (կամ դրա ենթադոմեյնը) օգտագործվում է այն.
Զգուշացում
Մենք պահպանում ենք դոմեյնի անվան և դրա օգտագործման ձեր հնարավորությունների վերաբերյալ հավելյալ հարցեր տալու իրավունքով:
-
Դոմեյնի անվան վերլուծումից հետո մենք կկայացնենք որոշում SMTP գործողությունների համար պորտերը բացելու վերաբերյալ և կտեղեկացնենք ձեզ:
Ո՞ր ցանցային պորտերն են բլոկավորված, բացի SMTP-ից:
Հաճախորդների սարքավորումները երրորդ ցանցերով չարաշահումներից պաշտպանելու նպատակով մենք բլոկավորում ենք բոլոր մուտքային տրաֆիկը հետևյալ պորտերով.
NTP
UDP NTP-ի միջոցով աղբյուր և վերջնական հասցեների բլոկավորում, բացառությամբ ստուգված ցանկում թույլատրվածների:
Տեղեկատվություն
Բոլոր վայրերում թույլատրված է արտաքին ntp1.time.nl NTP սերվերին հասանելիությունն IP հասցեով 194.190.168.1:
Յուրաքանչյուր վայրում թույլատրված է նաև տեղական NTP սերվերներին հասանելիություն.
| Վայր | NTP սերվերի IP հասցե | NTP սերվերի դոմեյն անուն |
|---|---|---|
| NL | 193.109.69.144 | ntp.hostkey.com |
| FI | 66.151.34.166 | ntp-fi.hostkey.com |
| DE | 185.84.224.135 | ntp-de.hostkey.com |
| IC | 195.162.68.189 | ntp-is.hostkey.com |
| TR | 195.162.69.52 | ntp-tr.hostkey.com |
| UK | 194.164.216.52 | ntp-uk.hostkey.com |
| FR | 194.164.217.53 | ntp-fr.hostkey.com |
| ES | 152.114.194.54 | ntp-es.hostkey.com |
| IT | 194.180.206.52 | ntp-it.hostkey.com |
| PL | 193.247.82.18 | ntp-pl.hostkey.com |
| CH | 194.147.214.142 | ntp-ch.hostkey.com |
| US | 80.209.243.135 | ntp.hostkey.us |
| US | 94.198.159.10 | time.cloudflare.com |
NETBIOS-NS
- 137/TCP,UDP - NETBIOS-NS (NetBIOS Name Service);
- 138/TCP,UDP - NETBIOS-DGM (NetBIOS Datagram Service);
- 139/TCP,UDP - NETBIOS-SSN (NetBIOS Session Service).
TCP/UDP 11211
- TCP 11211;
- UDP 11211.
CHARGEN
- 19/TCP,UDP.
SUNRPC
- 111/TCP,UDP.
Microsoft SSDP
Թույլ է տալիս հայտնաբերել UPnP սարքերը
- 1900/UDP.
Smart Install Service (Cisco)
- 4786 /TCP.
IPMI (Intelligent Platform Management Interface)
- 623/UDP.
Զգուշացում
Այս պորտերը կարող են օգտագործվել հարձակվողների կողմից DDoS հարձակումների համար: Եթե ձեզ անհրաժեշտ է օգտագործել այս պորտերը, խնդրում ենք կապ հաստատել մեզ հետ, և մենք կդիտարկենք դրանց բացումը:
Ինչպե՞ս կարող եմ ստեղծել PTR գրառումներ:
Մուտք գործեք service control panel:
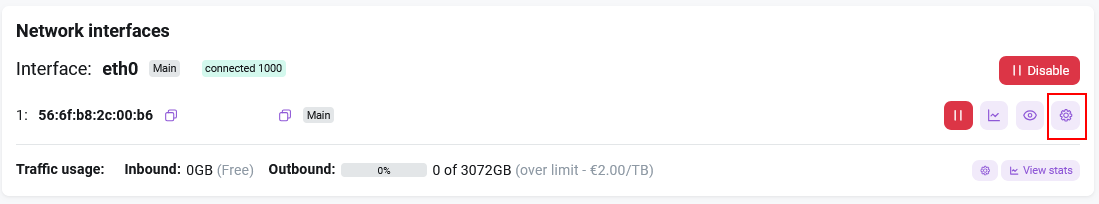
Մուտք գործելուց հետո անցեք սերվերի կառավարման մենյու, ընտրեք Network պատուհանը և սեղմեք աջ կողմի կոճակը՝ IP Settings and PTR Management:
Ո՞ր DNS-ն կարող եմ օգտագதுլ իմ սերվերի համար:
Դուք կարող եք օգտագործել հանրային քեշավորված DNS սերվերներ, օրինակ՝ Google-ի հանրային DNS սերվերները (IP հասցեներով 8.8.8.8 և 8.8.4.4):
Տեղեկատվություն
Ի՞նչ է պատահում, երբ գերազանցվում է տրաֆիկի սահմանագիծը:
Տրաֆիկի սահմանաչափերի, վարկի կամ գերազանցման ծախսերի և արդար օգտագործման քաղաքականության մասին մանրամասն տեղեկությունների համար խնդրում ենք տեսնել էջը՝ Traffic Cost:
Եթե ունեք հարցեր, խնդրում ենք կապ հաստատել մեզ հետ:
Հնարա՞վ է գնել հավելյալ ստատիկ IP հասցե:
Հավելյորդ հասցեները կարելի է պատվիրել ուղարկելով էլեկտրոնային նամակ [email protected] հասցեին կամ ստեղծելով տոմս (ticket) ձեր հաշվի մեջ: Մեկական հասցեների և բլոկների գները նշված են մեր website էջում:
Ինչո՞ւ իմ սերվերի IP-ն չի համապատասխանում նրա տեղադրման վայրին:
Անվճար տեղադրման վայրերի ծառայությունները հաճախ պարունակում են հնացած կամ սխալ տվյալներ: IP-ի ստուգումը պետք է կատարվի RIPE ծրագրով, որը հավելարձակում է հասցեները Եվրոպայում: Որոնման ձևը գտնվում է ծրագրի առաջին էջում: Դուք միշտ կարող եք ստուգել սերվերի տեղադրման վայրը traceroute հրամանի միջոցով:
Ինչո՞ւ իմ ինտերնետի արագությունը ավելի ցածր է, քան պետք է:
Ինտերնետի ցածր արագությունը կարող է առաջանալ մի քանի պատճառներով, որոնք օտտառում են HOSTKEY-ի պատասխանատվությունից, օրինակ՝
- Hardware կամ software խնդիրներ — ստուգեք ցանցային սարքավորումների վիճակը, համոզվեք, որ օգտագործվում են ճիշտ դրայվերները և ստուգեք, որ օգտագործվող ծրագրակազմը չի ազդում ցանցի հասանելիության վրա (հնարավոր վնասակար ծրագրեր/վիրուսներ կամ այնպիսի ծրագրերի օգտագործում, որոնք պարտադիր չեն, բայց «սպառում» են ցանցային ռեսուրսները):
- Ֆիզիկական հեռավորությունը սերվերից և օպերատորների մասին — որքան հեռու եք սերվերից, այնքան թույլ կարող է լինել ազդակի ուժը: Մուտքի արագությունը գնահատվում է HOSTKEY-ի ցանցի համեմատությամբ: Այլ պրովայդերների ցանցերին միացման հետ կապված խնդիրները նույնպես կարող են հանգեցնել վատ կապի: Օրինակ, եթե դուք վարձակալում եք սերվեր 1 Gbps ալիքով, բայց արագությունը ստուգում եք ծանրաբեռնված կամ 100 Mbps հզորությամբ ցանցից, տեխնիկական տեսանկյունից HOSTKEY-ի անձնակազմը չի կարող լուծել խնդիրը:
- Traffic shaping — խնդրում ենք ստուգել՝ արդյոք ստացել եք համակարգային ծանուցում մեզնից՝ նախապես վճարված տրաֆիկի գերազանցման վերաբերյալ: Այդ դեպքում տեղի է ունեցել ավտոմատ traffic shaping, և դուք տեղեկացված կլինեք:
- և այլն:
Նշում
Հնարավոր խնդիրները HOSTKEY-ի կողմից հայտնաբերելու և օպտիմալ լուծում գտնելու համար, խնդրում ենք տրամադրել ping և traceroute հրամանների արդյունքները: Դուք կարող եք դա անել այստեղ:
Զգուշացում
Խնդրում ենք նկատի ունենել. ավելի ճշգրիտ տեղեկատվություն ստանալու համար խորհուրդ է տրվում կատարել մի քանի թեստ՝ օգտագործելով երկու հրամաններն էլ:
Թեստերի ավտարկից հետո խնդրում ենք սքրինշոթները էլեկտրոնային փոստով ուղարկել մեր Support բաժին՝ քննարկման համար: Օգտագործեք HOSTKEY-ում ձեր հաճախորդի տվյալներում գրանցված էլեկտրոնային հասցեն:
Կարո՞ղ եմ թեստավորել ցանցային արագությունը և ձեր մոտ տեղակայված ռեսուրսներին հասանելիությունը՝ առանց սերվեր պատվիրելու:
Մեր սերվերների ռեսուրսներին հասանելիության արագությունը ստուգելու համար կարող եք օգտագործել Speed Test կամ Looking Glass՝ առանց թեստային սերվերի տեղակայմանը սպասելու:
Որտե՞ղ կարող եք ստուգել Firewall-ի կարգավորումները և ցանցային անվտանգության կանոնները InvAPI-ի սերվերի կառավարման վահանակում:
InvAPI-ի սերվերի կառավարման վահանակը չունի firewall կարգավորումներ կամ ցանցային անվտանգության կանոններ: Դուք կարող եք ստուգել այս կարգավորումները՝ միացում կատարելով ձեր օպերացիոն համակարգին և օգտագործելով դրա ներքին գործիքները՝ կախված OS-ից:
Հնարա՞վ է ավելացնել IP հասցե InvAPI-ի սերվերի կառավարման վահանակում:
Ոչ, դուք չեք կարող ավելացնել IP հասցե այն սերվերի համար, որն արդեն տեղադրված է InvAPI-ի սերվերի կառավարման վահանակում.
Torrent կամ այլ բարձր ծանրաբեռնվածություն ունեցող տրաֆիկը թույլատրվա՞ծ է:
HOSTKEY հաճախորդների համար արգելվում է առանց համակարգման գերտեսություն պակետների multicast ուղարկելը, Ethernet պորտի ծանրաբեռնվածությունը ավելի քան 70%-ով ավելի քան 3 անընդմեյն ժամ, և 100% օգտագործումը (ծանրաբեռնվածության գրաֆիկի «կետը») թույլատրվում է միայն օրական առավելագույնը 1 ժամ: Բացի այդ, արգելված է սերվերների վրա HOSTKEY-ի հետ համակարգման առանց վայրկյանում ավելի քան 20,000 պակետ ունեցող IP տրաֆիկի հոսքը, իսկ վիրտուալ մեքենաների վրա՝ վայրկյանում ավելի քան 5,000 պակետ:
Կարո՞ղ եմ փոխել սերվերի IP հասցեն
Դուք կարող եք անկախ փոխել ձեր սերվերի հիմնական IP հասցեն:
Կարո՞ղ եմ VPS-ը տեղափոխել այլ վայր:
VPS-ի տեղափոխումը հնարավոր չէ, ուստի մենք խորհուրது ենք տալիս պատվիրել սերվեր այլ տարածաշրջանում:
Արդյո՞ք IPv6 հասանելի է VPS սերվերների համար:
Ոչ, մենք չենք տրամադրում IPv6 հասցեներ VPS սերվերների համար: Dedicated սերվերների դեպքում IPv6 հասցեները ժամանակավորապես հասանելի են միայն Նիդեռլանդներում և ԱՄՆ-ում:
Ի՞նչ է ցանցային տրաֆիկի արդար օգտագործման քաղաքականությունը (Fair Usage Policy):
Արդար օգտագործման քաղաքականությունը վերաբերում է այն չափին, թե որքան پهտք (bandwidth) է օգտագործում ձեր սերվերը ստանդարտ ծանրաբեռնվածության պայմաններում: Լռելյայն, մեր սերվերները պետք է օգտագործեն թույլատրված پهտքի հզորության մինչև 70%-ը միջինում: Եթե ձեր օգտագործումը գերազանցում է 70%-ը երկար ժամանակներով, մենք կնկատենք չափազանց ծանրաբեռնվածությունը և կկապվենք ձեզ հետ՝ առաջարկելով թարմացնել ձեր ցանցային պլանը՝ ձեր օրական պահանջներին համապատասխանեցնելու համար:
Ո՞րն է անսահմանափակ (Unmetered) արդար օգտագործման քաղաքականությունը:
Այն հաճախորդները, որոնց սերվերներն օգտագործում են անսահմանափակ կապ, պարտավոր են պահպանել ալիքի արդար օգտագործումը: 1 Gbps կամ ավելի արագություն ունեցող անսահմանափակ տրաֆիկով կապերի դեպքում, պորտի پهտքի ավելի քան 70%-ի օգտագործումը օրական ավելի քան 3 ժամ, արգելված է.